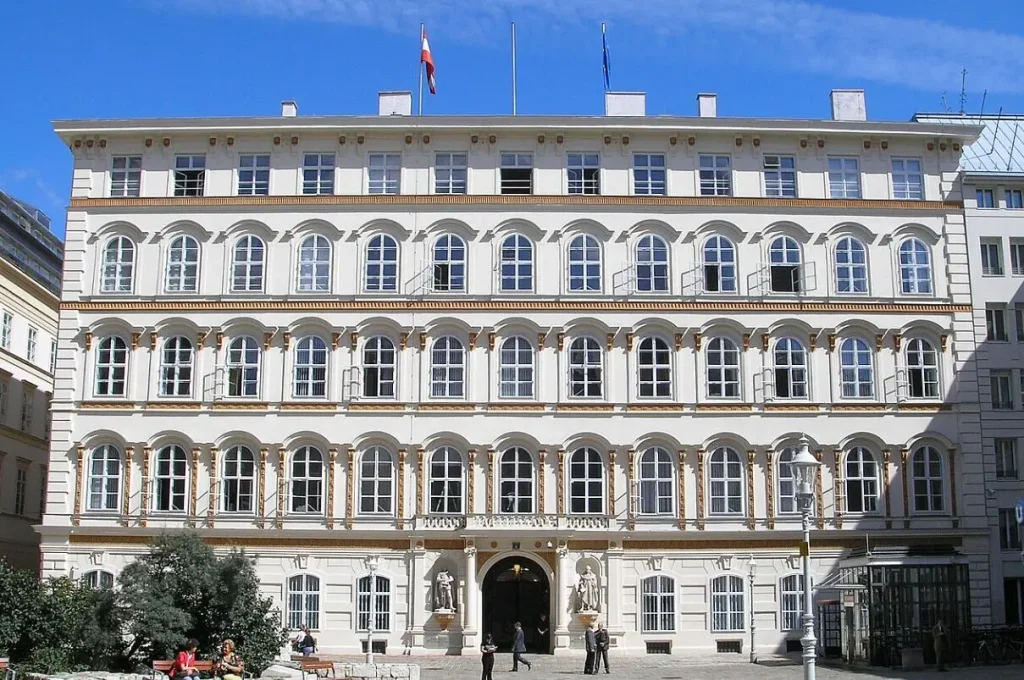
وزارت خارجه اتریش اعلام کرد وبسایت این وزارتخانه هفته گذشته هدف دسترسی غیرمجاز قرار گرفت و در جریان این رخداد، نام و اطلاعات تماس کاری کارکنان ستاد وزارتخانه در وین و نمایندگیهای دیپلماتیک اتریش در خارج از کشور مشاهده شد.
به گفته این وزارتخانه، دسترسی غیرمجاز در فاصله ۱۲ تا ۱۳ نوامبر، برابر با ۲۱ تا ۲۲ آبان، انجام شد. وبسایت وزارت خارجه اتریش را یک شرکت خدماتدهنده خارجی اداره میکند.
شناسایی و توقف دسترسی غیرمجاز
وزارت خارجه اتریش اعلام کرد این حمله همزمان با اختلال جهانی خدمات مایکروسافت رخ داد. این وزارتخانه در ۱۳ نوامبر، برابر با ۲۲ آبان، از حمله آگاه شد و بلافاصله دسترسی غیرمجاز را متوقف کرد.
بر اساس بررسی تیمی از کارشناسان امنیت سایبری، اطلاعاتی که در جریان دسترسی غیرمجاز مشاهده شد شامل نام و جزئیات تماس کاری کارکنان ستاد وزارت خارجه و نمایندگیهای دیپلماتیک این کشور بود.
جزئیات منتشرنشده درباره عاملان
وزارت خارجه اتریش درباره هویت عاملان حمله یا کشور احتمالی مسئول آن اظهارنظری نکرده است. همچنین در گزارش منتشرشده جزئیاتی درباره شمار کارکنانِ اطلاعاتشان مشاهده شده یا اینکه آیا اطلاعات از سامانه خارج شده است، ارائه نشده است.